Type DeFi 伯克利公开课
Created Feb 17, 2026, 21:09:53 / Updated Feb 18, 2026, 22:54:54
Views — / Comments — / Words 7,340
深入解析 DeFi 在隐私与合规方面的挑战,探讨 Linux Foundation 的企业级解决方案、隐私计算技术以及 Paladin 等平台的工程化实践,揭示隐私保护如何成为 DeFi 迈向主流金融的基础。
系列:DeFi 伯克利公开课
提示|鸣谢
本文由 Dapp Learning 团队精心整理,诚挚感谢其对优质内容的分享与贡献。
去中心化金融(Decentralized Finance, DeFi)在过去数年中展示了惊人的创新速度和市场潜力。然而,与加密原生用户的快速采用形成鲜明对比的是,主流金融机构、基础设施提供方以及监管体系对 DeFi 的参与依然谨慎。其核心矛盾并非单纯来自性能或安全,而在于隐私、合规与可审计性之间的结构性冲突。
本文基于 Berkeley DeFi 课程与 Linux Foundation 实际落地项目的系统性材料,尝试从学术与工程结合的视角,梳理隐私在 DeFi 中面临的根本约束、现有技术路径的局限,以及企业级隐私 DeFi 得以成立所需的关键架构条件,并以 Paladin 为代表案例,展示一种可行的工程化解法。
Linux Foundation 并非仅是 Linux 内核的维护者,而是一个横跨云计算、AI、网络、硬件、数据隐私与安全等领域的全球性开源协作平台。
其生态系统涵盖数百个项目、数万名开发者以及超过十亿行代码,为跨行业的技术标准化与工程落地提供了制度性土壤。
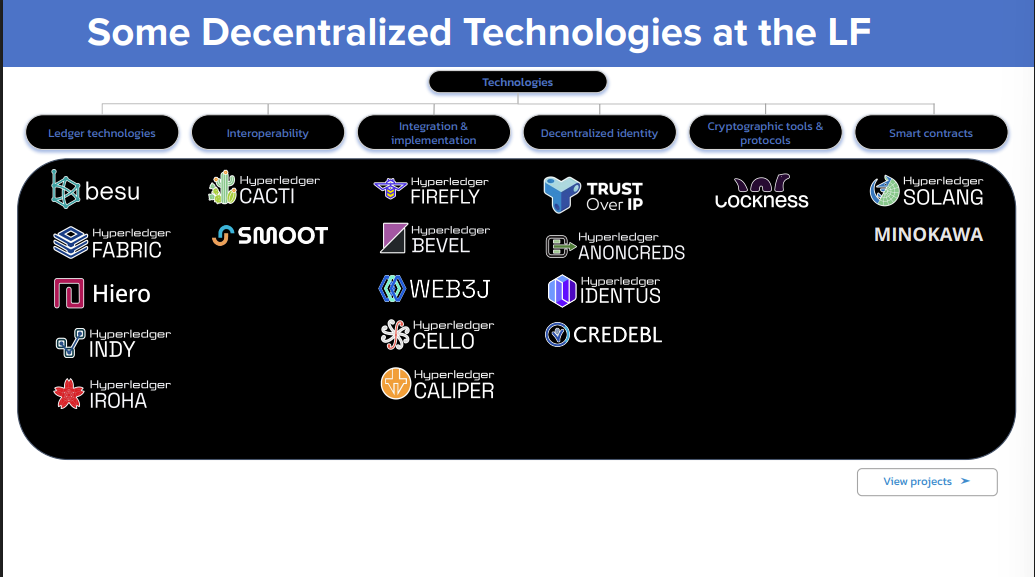
在去中心化技术领域,Linux Foundation 通过 Hyperledger 系列项目,系统性推动分布式账本、多链集成和部署、去中心化身份、密码学协议与智能合约基础设施的发展,为“受监管的去中心化金融”提供现实可能。
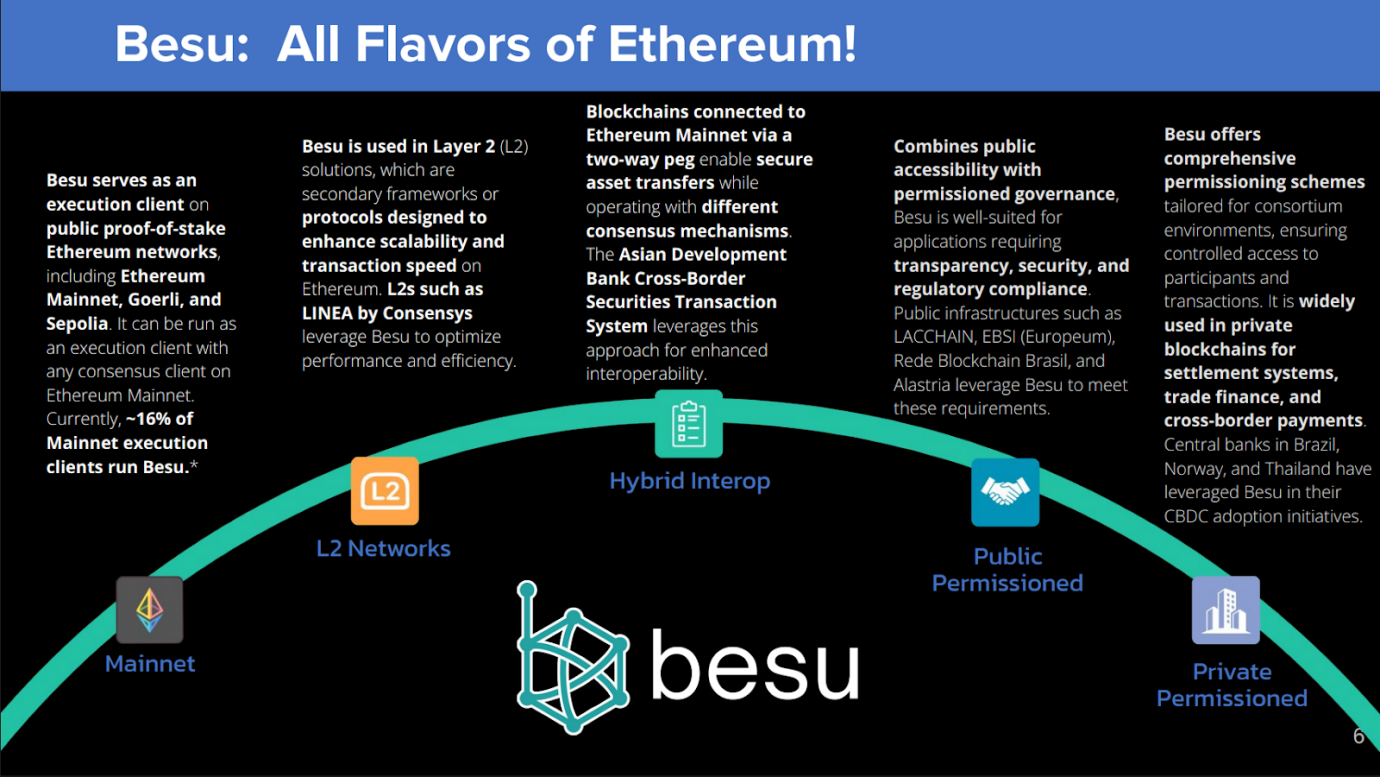
Hyperledger Besu 是 Linux Foundation 托管、兼容以太坊主网的企业级执行客户端,支持公共链与许可链并存。
其关键特性包括:
Besu 作为企业级以太坊客户端,为在以太坊技术栈内探索和实现受监管 DeFi 提供了关键的工程基础设施支持。
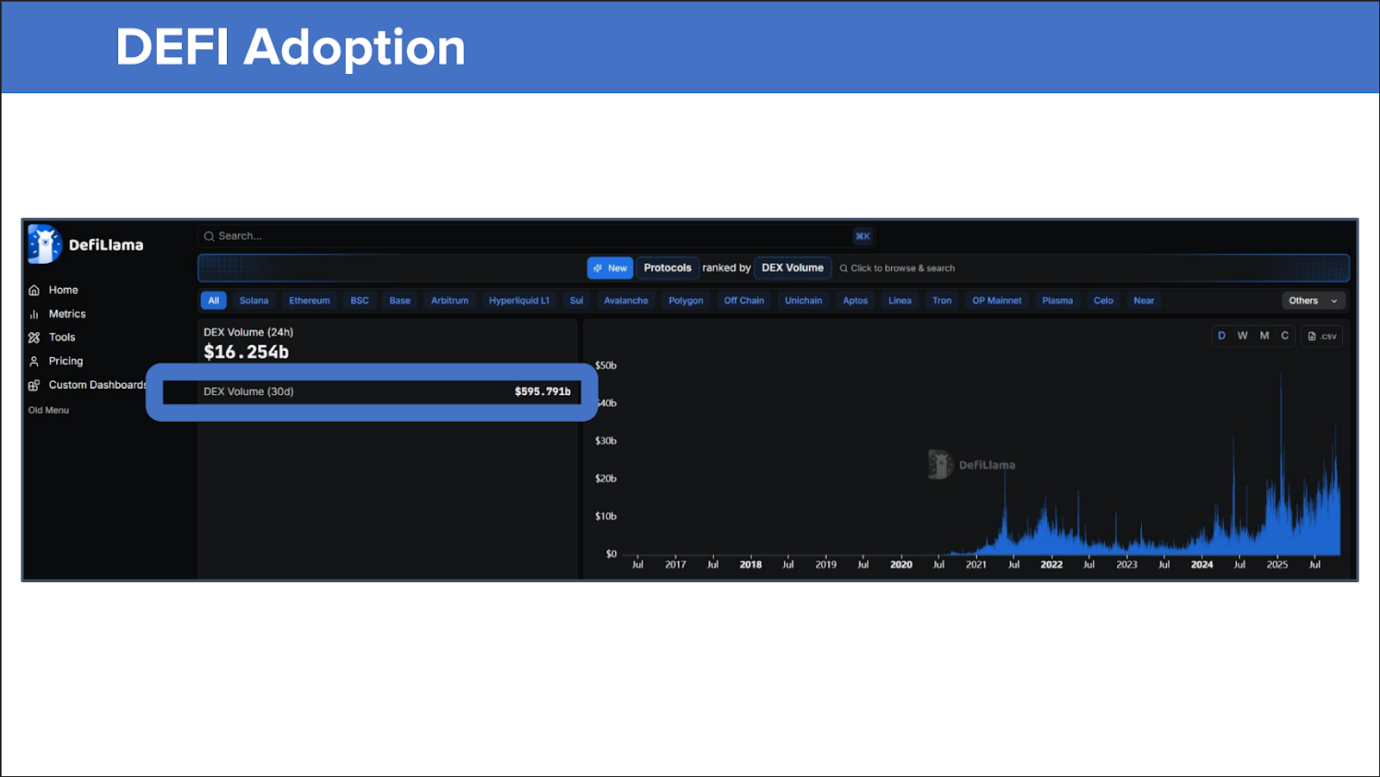
DeFi 市场规模庞大,DeFiLlama 去中心化金融数据聚合与分析平台显示,近期去中心化交易所交易量在 24 小时的交易量突破百亿美元,一个月的交易量突破千亿美元。
2024 年,DTCC 清算交易总额高达千万亿美元。
在 Besu 与 Hyperledger 技术栈之上,多个真实世界金融机构已经进入部署阶段:
这些案例共同指向一个结论:DeFi 已不再是“是否可用”的问题,而是“如何满足制度约束”的问题。
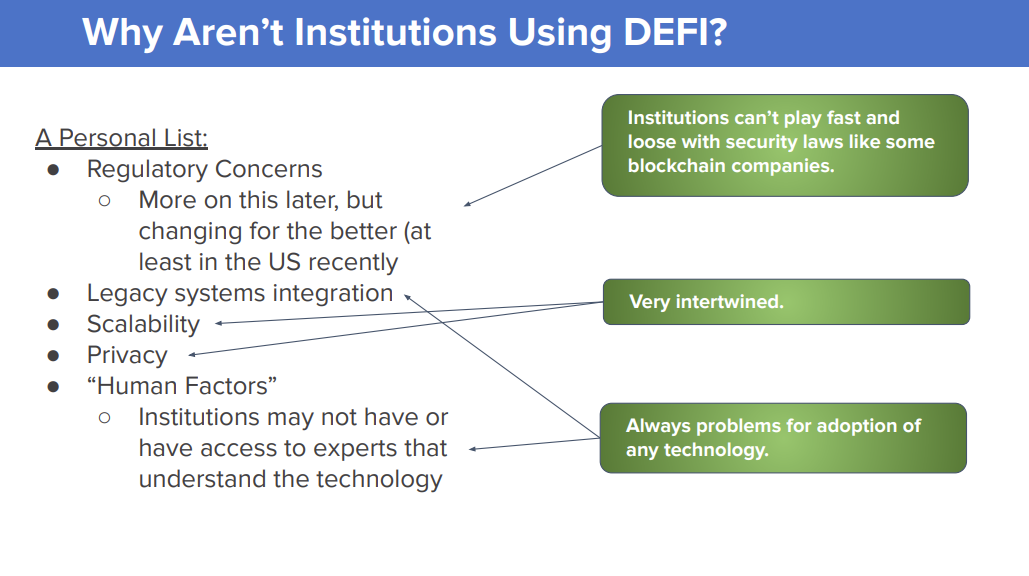
机构金融进入 DeFi 体系时,面临的主要阻力集中于:
监管与合规不确定性: 机构进入 DeFi 面临的核心障碍之一是监管框架尚未成熟。传统金融需要满足 KYC、AML 与合规审计要求,而 DeFi 的无需许可架构使责任边界和法律定位不清晰。此外,各司法辖区对数字资产的监管标准差异较大,增加了机构跨境参与的法律风险与决策成本。
遗留系统集成成本: 传统金融依赖复杂的遗留 IT 系统,这些架构通常并未针对区块链环境设计。将 DeFi 接入现有系统需要开发接口、安全控制与数据同步机制,同时适配内部风控与审计流程,导致较高的技术改造与运营转型成本。
系统级可扩展性: 机构级应用对吞吐量、延迟与稳定性要求较高,而部分 DeFi 基础设施在网络拥堵、交易费用及确认时间方面仍存在挑战。虽然 Layer 2 和模块化架构正在发展,但整体技术标准尚未完全成熟,增加了机构采用的不确定性。
隐私保护能力: DeFi 的透明账本与机构对交易隐私和客户数据保护的需求之间存在张力。零知识证明等隐私技术正在发展,但如何在隐私保护与监管审计之间取得平衡仍是关键挑战。
缺乏技术专家指导: DeFi 融合密码学、分布式系统与金融工程,跨领域门槛较高。传统机构往往缺乏具备链上技术与金融业务双重背景的人才,导致安全评估、风险管理与战略决策面临较大认知成本。
其中,隐私问题贯穿监管、技术与治理的所有层面,是最具系统性的制约因素。
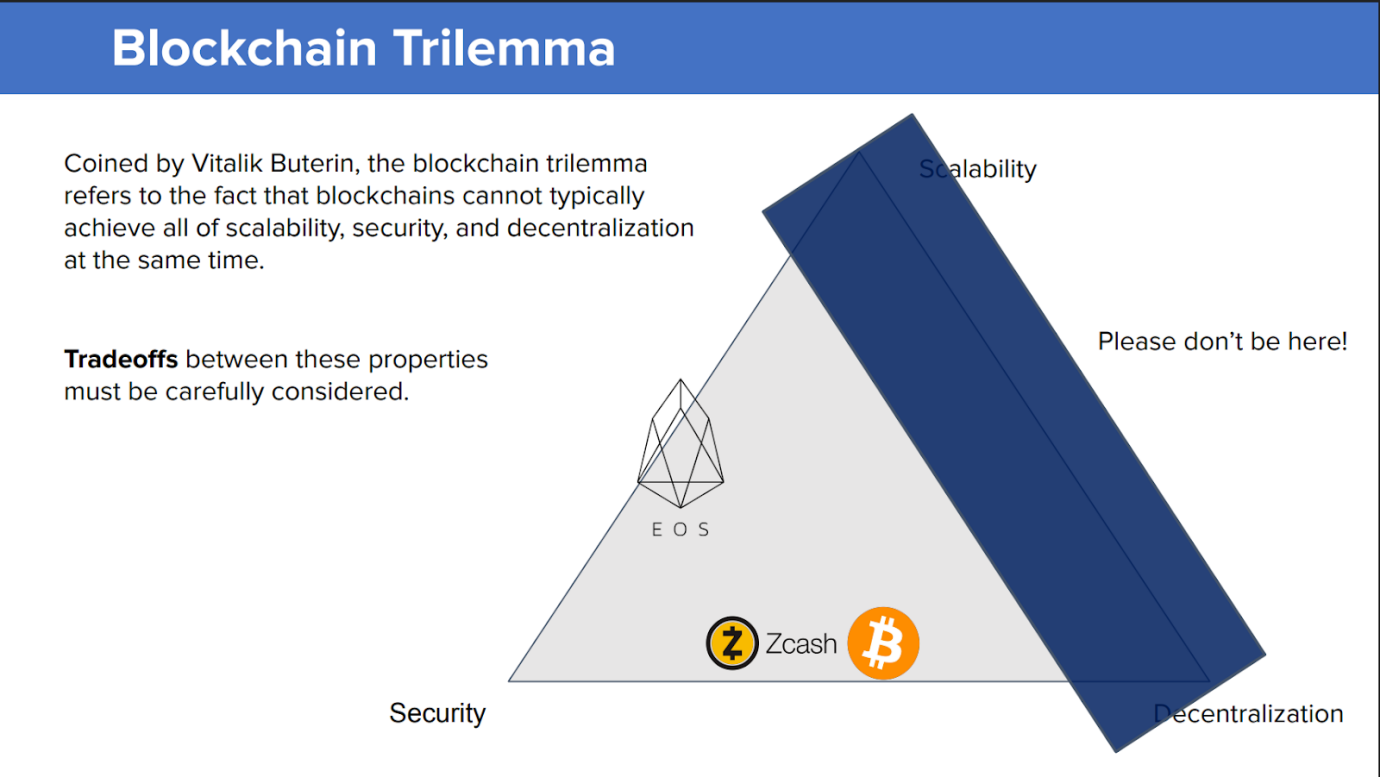
经典的“不可能三角”指出:去中心化、安全性与可扩展性无法同时最大化。隐私往往被隐含地寄托于去中心化本身,但实践证明,仅依赖节点分散并不足以抵御交易关联分析与行为画像。
隐私技术的引入进一步放大了这一矛盾:零知识证明(ZKP)等隐私技术的采用虽可增强保密性,却显著抬高了计算与 Gas 成本。
引用 Base Engineering Blog 的数据,展示使用零知识证明技术进行 ECDSA 验证时,不同框架(如 Noir 证明生成相对速度最快)的平均 Gas 成本显著增加(高达 6-7 倍),使其在大规模金融场景中面临可扩展性瓶颈。
现实结论是:在当前技术条件下,为实现可行的应用级扩展,难以仅依赖零知识证明方案,通常需要与其他扩展或隐私机制协同使用。
当前区块链隐私设计大致可分为两类:假名匿名(pseudonymity)与完全匿名(full anonymity)。
现实金融体系难以接受这两种极端模式:前者隐私不足,后者合规性不足,因此行业逐渐探索可控隐私(controlled privacy)或选择性披露(selective disclosure)的中间路径。
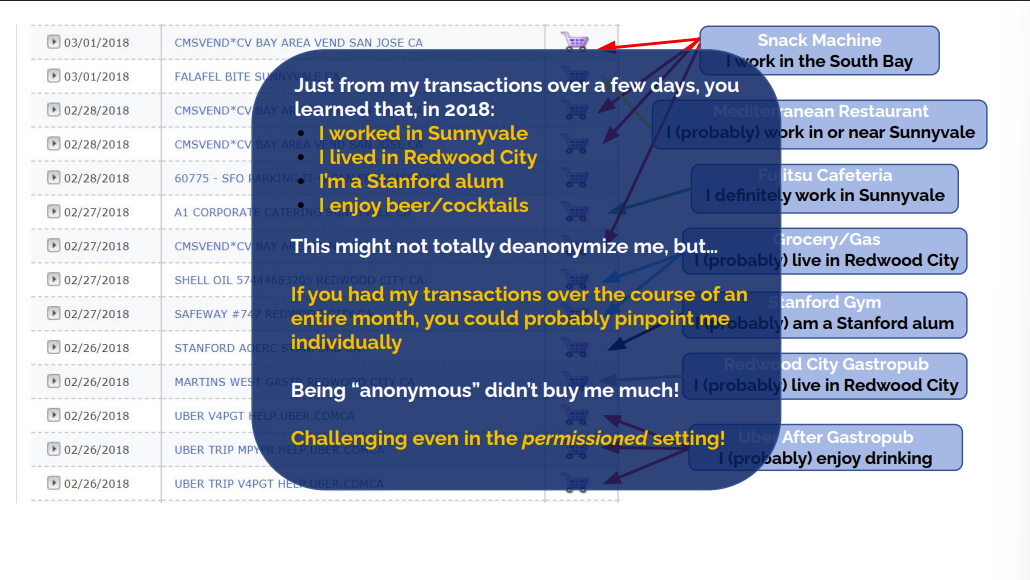
即便在匿名地址体系下,隐私问题仍然显著存在。
交易的时间、金额模式、交互对象以及网络行为等元数据,往往可以通过链上分析形成高置信度的身份推断,导致信息泄露。
这说明区块链隐私并非简单的“公开或隐藏”的二元问题,而是关于交易可关联性的结构性控制问题。换言之,即便基础数据未直接暴露身份,行为模式本身仍可能成为信息泄露的来源。
这一问题揭示了:隐私并非“是否公开”的二元问题,而是关于可关联性的结构性控制问题,隐私设计需要从降低可关联性和限制信息推断能力的角度进行系统性考虑。
混币器(mixers)是一类通过混合多用户资金以削弱链上可追踪性的隐私工具,其核心目标是增加交易的不确定性,从而提高匿名性。
然而,这类技术在实践中面临明显限制。首先,混币器容易被用于洗钱等非法行为,导致其在监管环境下承受较高法律风险;其次,多数混币方案缺乏可审计性与选择性披露能力,使合法机构难以在保持隐私的同时满足合规要求。
由于无法在隐私保护与监管透明之间提供平衡机制,混币器难以成为机构级 DeFi 的长期解决方案,也进一步凸显了对“合规友好型隐私技术”的需求。
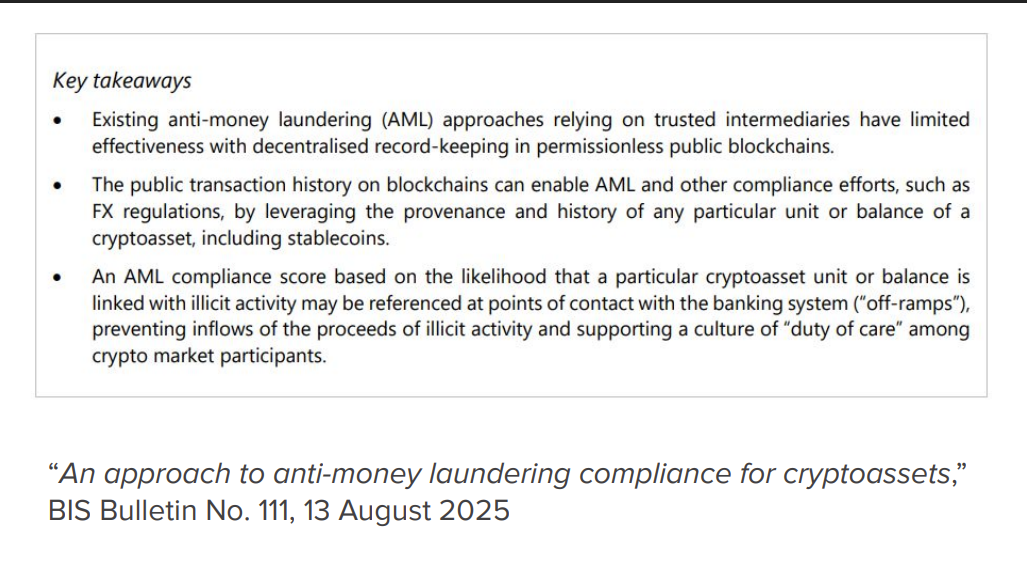
监管机构对链上隐私的态度也在逐渐演化。根据 BIS Bulletin 国际清算银行 2025 年 8 月 13 号发布的第 111 号内容,提出以下要点:
现有区块链隐私方案往往在两个方向之间摇摆:一方面,基于假名地址的公开账本虽然避免了直接身份暴露,但交易的可关联性使其难以提供真正意义上的隐私保护;另一方面,完全匿名的技术路径虽然强化了隐私,却削弱了审计能力与监管可见性。
这种结构性张力表明,隐私问题并非简单地在“公开”与“隐藏”之间选择,而是需要寻找一种既能保护用户信息,又能满足制度要求的中间机制。
传统金融体系中,隐私与合规之间的平衡主要通过 KYC(Know Your Customer)与 AML(Anti-Money Laundering)制度实现。
这两类机制构成了现代金融监管的基础,也为理解 DeFi 环境中的隐私与合规问题提供了重要参照。
说明|误解
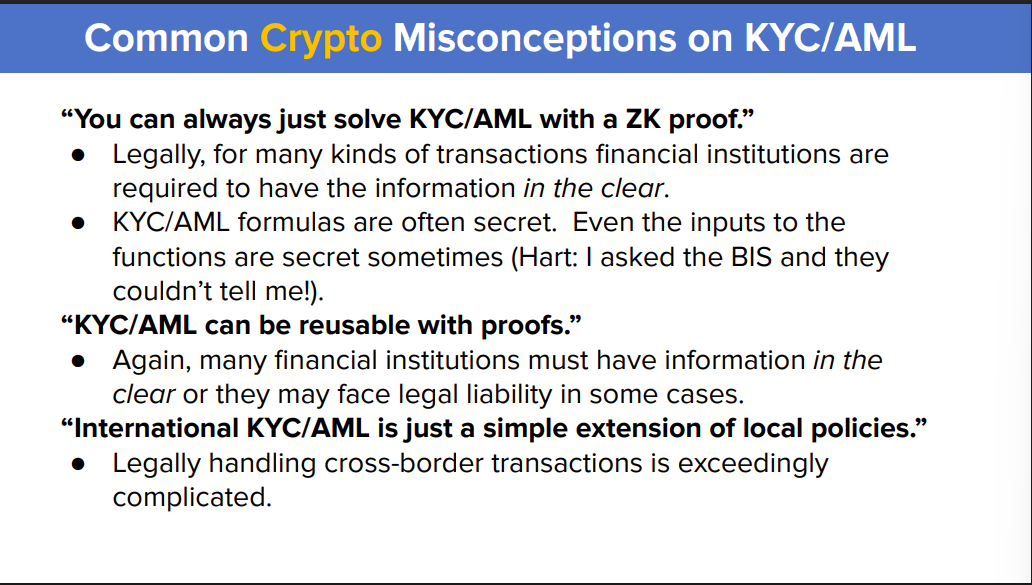
在区块链与 DeFi 语境中,围绕 KYC 与 AML 存在一些常见误解:
“零知识证明可以解决 KYC/AML 问题”、“通过重复使用之前的 KYC/AML 验证来减少合规成本”:错误。
零知识证明能够在不暴露具体数据的情况下证明某些属性或条件成立,例如证明用户满足某种资格标准,但多数监管框架仍要求在特定情况下能够获取明确身份信息或进行审计追溯。因此,零知识技术更可能作为隐私增强工具,而非替代现有合规机制的完整方案;
“国际间的 KYC/AML 规则可通过扩展本地法规来实现”:错误。
不同国家在隐私保护、数据共享、反洗钱规则以及监管优先级方面存在显著差异,使得简单扩展本地规则难以直接实现国际合规。对于 DeFi 系统而言,这意味着隐私技术不仅需要满足单一司法辖区的要求,还需要面对多层次监管框架之间的协调问题。
所以,隐私技术的目标不是消除监管,而是在监管框架内最小化数据暴露面。
一个可行的隐私增强 DeFi 协议必须同时满足:
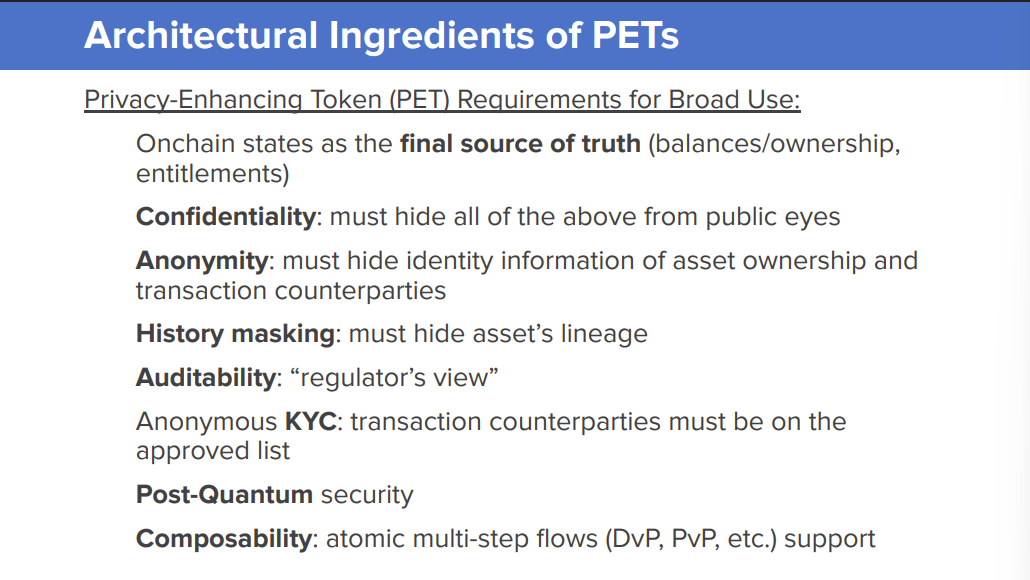
典型方案包括:
解决可审计性与隐私冲突的技术方案
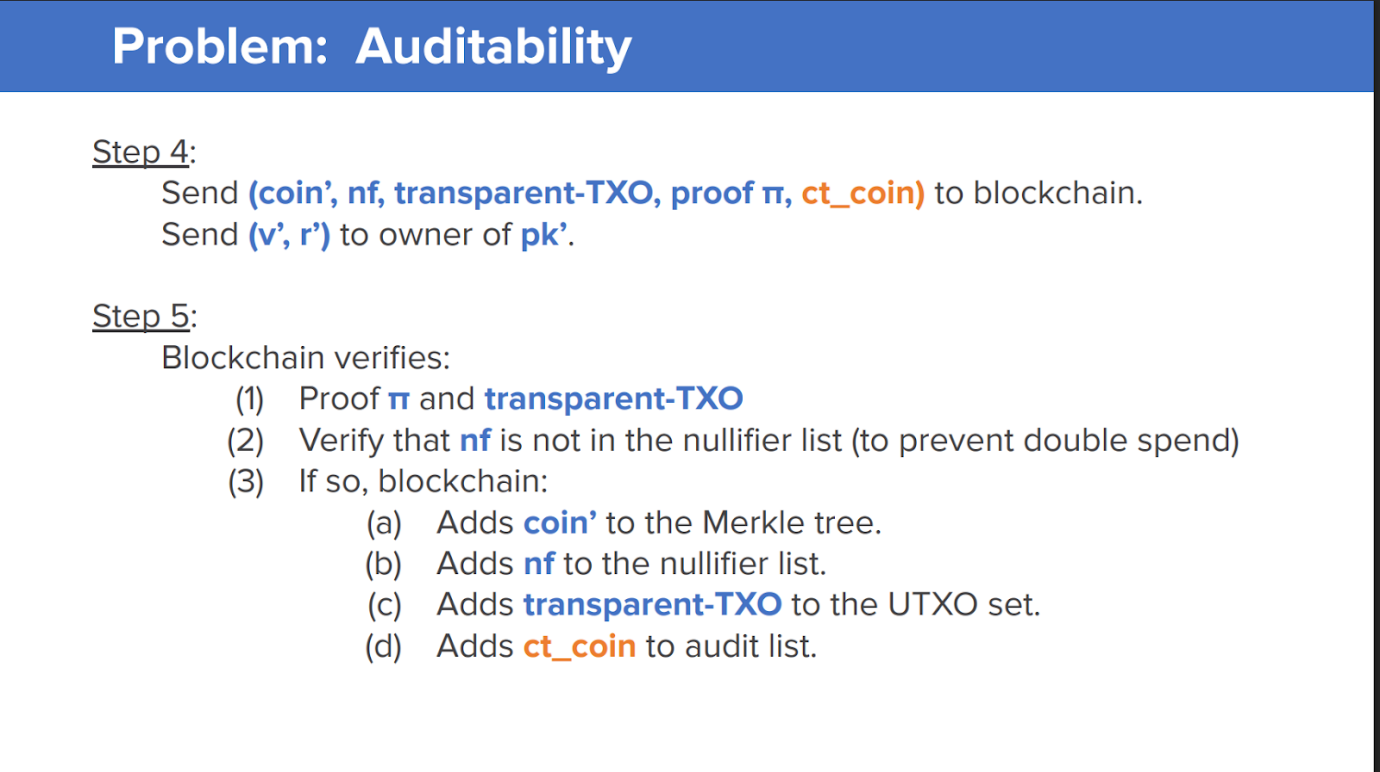
基于零知识证明的隐私交易协议中,交易发起方在生成新 coin 承诺与 nullifier 的同时,将构成交易语义的完整秘密状态——包括原 coin 的所有者公钥 、其承诺金额 及随机因子 ,以及新生成 coin 的接收公钥 、转移金额 与随机因子 ——使用审计方的公钥 进行公钥加密,形成一份仅对审计方可解密的密文表示。
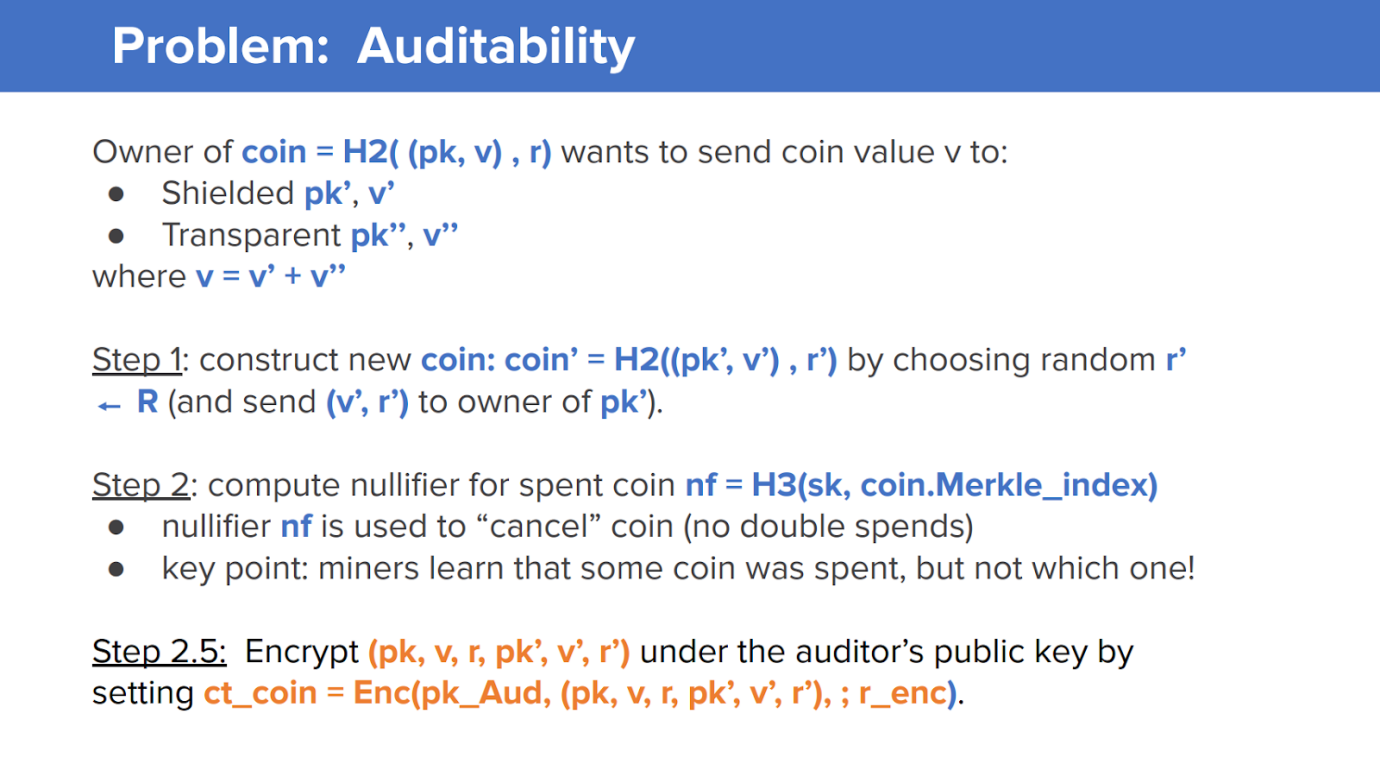
在该方案中,交易的有效性被形式化为一个零知识约束系统 ,其中公开输入 包含当前 Merkle 根、新生成的 coin 承诺、nullifier、公开的找零金额以及审计公钥与审计密文;私有见证 包含用于构造交易的全部秘密状态。
当 时,其等价于“该交易在协议定义的所有隐私性、正确性与可审计性规则下是有效的”。区块链在验证零知识证明通过后,可以在不获取任何秘密信息的前提下确信该交易的合法性,从而将其视为一次成功且可接受的交易验证结果。
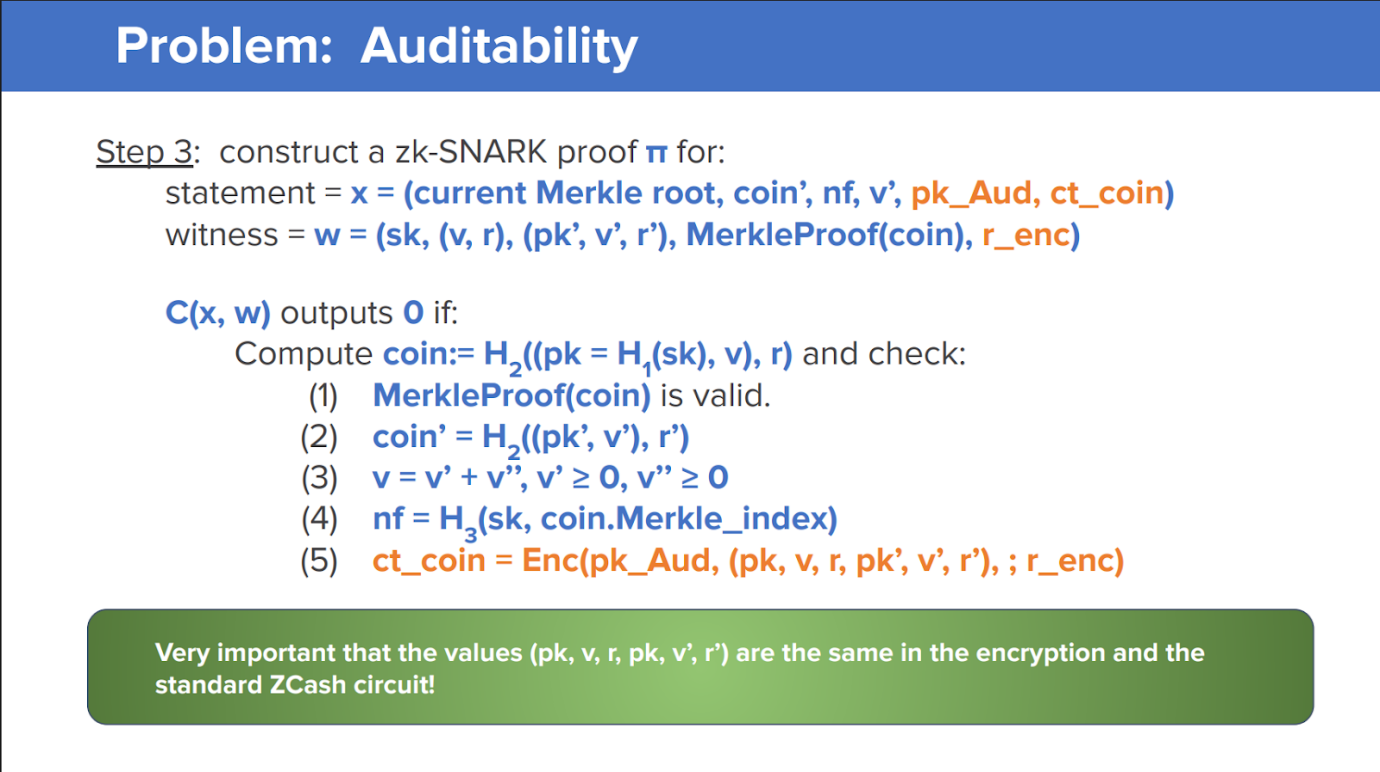
在零知识一致性约束已成立的前提下,交易发起方将包含审计密文的隐私交易广播至区块链,区块链通过验证零知识证明且对 nullifier 进行唯一性检查,确认该交易在隐私性、正确性与可审计性规则下的有效性,在所有验证通过后,区块链将新 coin 承诺 插入到默克尔树、将 nullifier 标记为已使用、将透明输出加入 UTXO 集合、将审计密文 添加至审计列表中。
实践中的注意事项:必须使用实用和法律机制(如门限化审计密钥)来保护审计方的私钥,以防止审计方成为单点故障并保护隐私。
挑战:高效地将加密方案与 zk-SNARK 组合起来非常棘手。
在某些情况下,尤其是在可以就单笔交易或批量交易与审计人员共享信息的情况下,存在更高效的审计处理方法:可以利用 MPC(多方计算)等其他技术来消除单点故障,并提高效率。
数字身份协议的核心目标是允许用户安全地接收、存储和展示数字凭证(如许可证、身份证明等),同时在使用时只暴露必要的信息,确保隐私和合规性。
Linux Foundation 通过 Hyperledger Indy、Anoncreds 与 OpenWallet 等项目,推动以 DID 与可验证凭证(VC)为核心的去中心化身份体系。
基于 Hyperledger 技术开展的平台 Instnt Access™,为用户的数字身份验证以及为金融机构在 KYC 方面的合规审计业务提供核心技术保障:
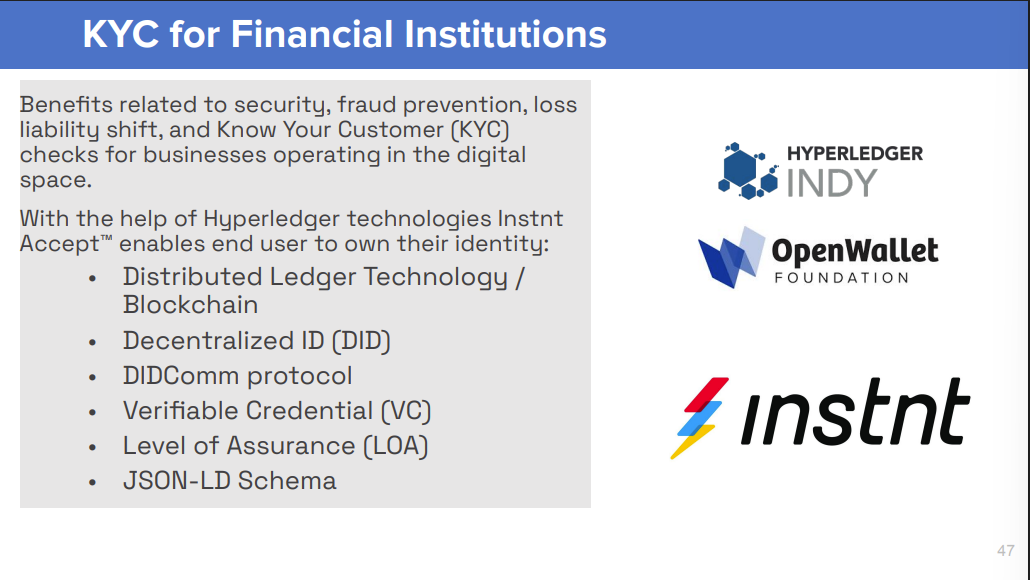
British Columbia Digital Wallet 的实际部署,验证了该路径在公共部门与金融场景中的可行性。
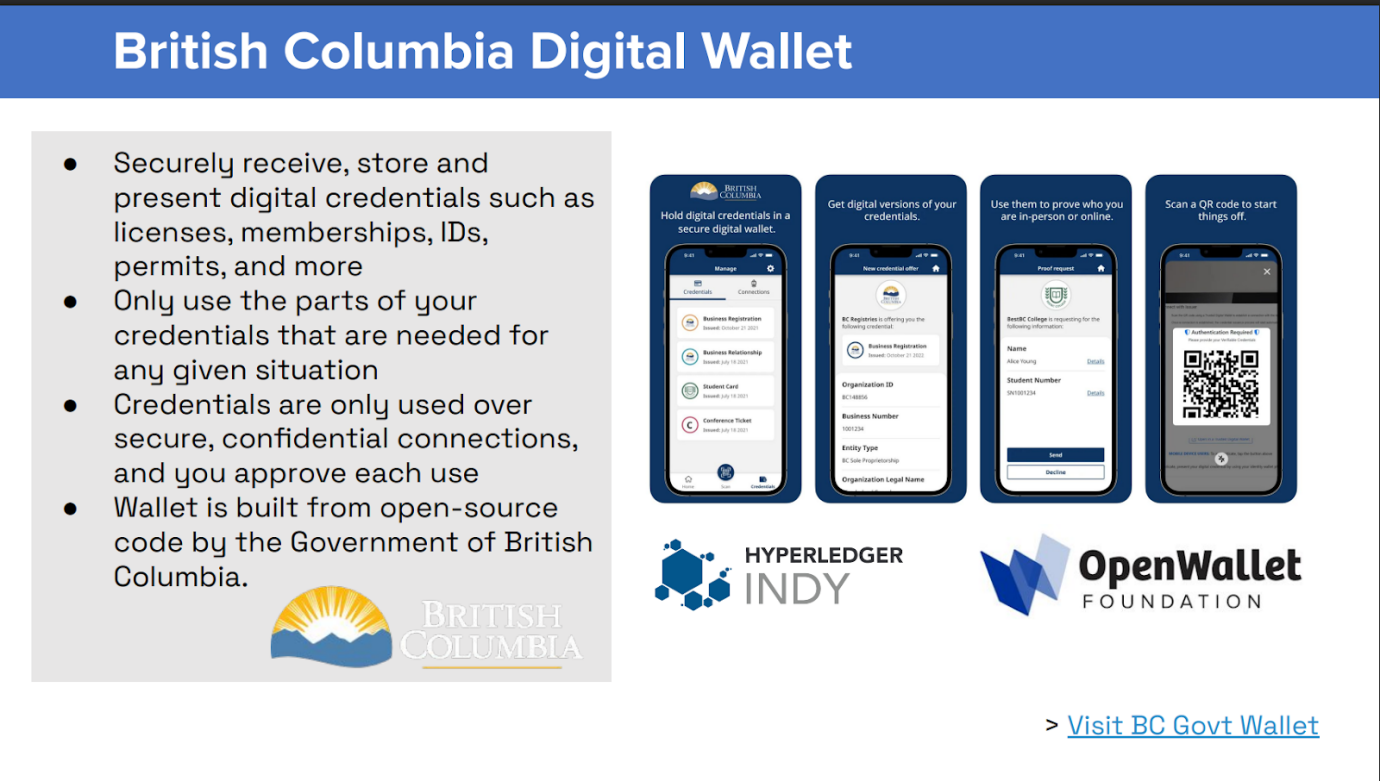
Paladin 并非试图“重建一条完全匿名的新链”,而是在 EVM 与 Besu 之上,引入可编程、可审计的隐私层,使现有金融资产与流程能够在隐私保护下运行。
Paladin 使用零知识证明(ZKP)和私有 EVM 智能合约来支持私密交易,确保信息仅在需要的方之间共享。它提供了一整套隐私保护解决方案,从隐私代币到隐私智能合约,支持企业级应用。
隐私保护代币: Paladin 支持隐私保护的代币,无论是同质化代币(如 ERC-20)还是非同质化代币(NFT)。通过使用零知识证明(ZKP),Paladin 可以在不泄露交易和用户数据的情况下,确保代币的合法性和有效性。
私有 EVM 智能合约: Paladin 在 Besu EVM 上运行,所有的交易和智能合约执行都基于一个单一的账本,确保交易过程一致性和审计能力。Paladin 支持私有 EVM 智能合约,允许智能合约在不暴露合约内容的情况下执行。合约的输入、输出和状态对外界是隐私保护的,只有授权方可以查看合约的执行结果。
提供 ZKP 的交易验证: Paladin 为代币提供了两种验证方式:一种是通过公证人来验证代币的合法性,另一种是通过完全去中心化的零知识证明(ZKP)。这种灵活的验证方式使得 Paladin 既能支持传统的信任模式,也能满足去中心化应用对隐私和透明度的需求。
支持 DvP / PvP 的原子结算的可编程: Paladin 允许用户不需要修改现有的代币,在 EVM 中直接编程支持交割对支付(DvP)、**支付对支付(PvP)**等复杂的交易操作。这意味着现有的代币可以直接用于这些复杂的金融操作,极大地简化了实现过程。
完整的企业隐私堆栈: Paladin 提供了一个完整的企业隐私堆栈,为企业提供了全面的隐私保护解决方案,确保它们在 DeFi 交易中符合隐私合规性要求的同时,也能够满足监管需求。
简洁、可扩展的云端运行环境: Paladin 提供简洁和可扩展的运行环境,采用模块化架构,并支持通过 Kubernetes 操作符对部署 Paladin 的应用进行高效管理,便于开发者在云环境中部署自定义隐私保护应用。
Paladin 通过 Pente 隐私组(Privacy Groups)组织业务流程,使得批准的各方能够在保密的环境下共同工作,创建并执行涉及多个参与者的业务流程。
在隐私组中,Paladin 利用 Zeto/Noto 隐私保护代币或 EVM 智能合约来执行保密的价值转移。采用零知识证明(ZKP),Paladin 可以保证交易在链上执行时不会泄露敏感信息,只有授权的方可以查看交易的内容。
Paladin 将私密交易记录在区块链共享的全局状态中,对交易细节进行屏蔽的同时,只有授权方才能访问具体的交易内容。
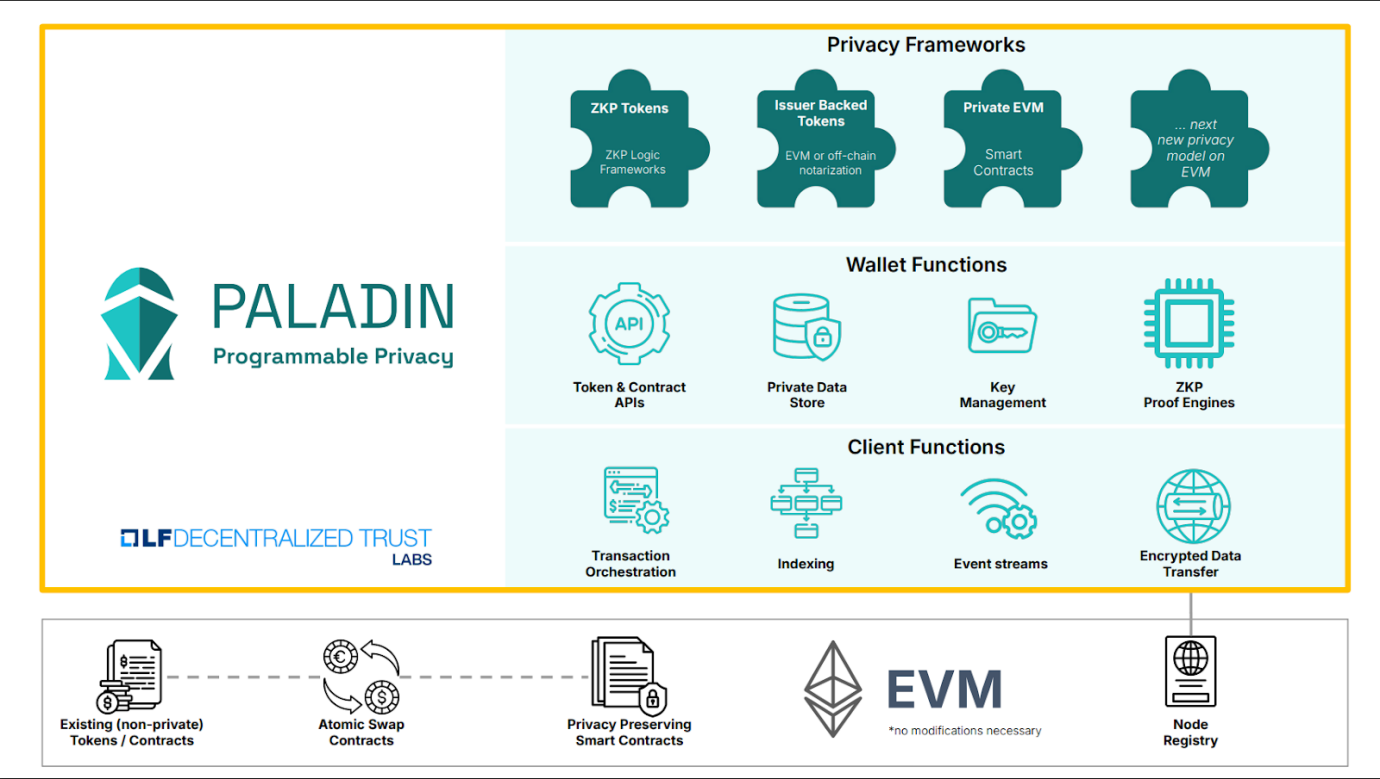
通过 Paladin,多个交易(如债券和现金转移)可以在同一操作中实现原子性。每个子交易都可以在隐私组中单独处理,确保在整个过程中敏感数据得到保护。
用户身份验证与数据合规性检查
企业使用 ZKP 技术验证用户的身份或资产条件,而无需公开用户的详细信息,确认隐私保护。
多方协调与一致性保障
多个参与方之间进行资产交换或支付时,公证模型和二阶段提交协议可以确保所有参与者的交易得到一致确认,交易要么完全成功,要么完全失败。在支付和资产清算过程中,确保交易的正确性,并避免部分失败导致的资金丢失。
隐私保护的数据共享与智能合约执行
使用隐私组技术,企业可以在一个隔离的环境中执行智能合约和数据交换,确保合约条款和交易数据的保密性。
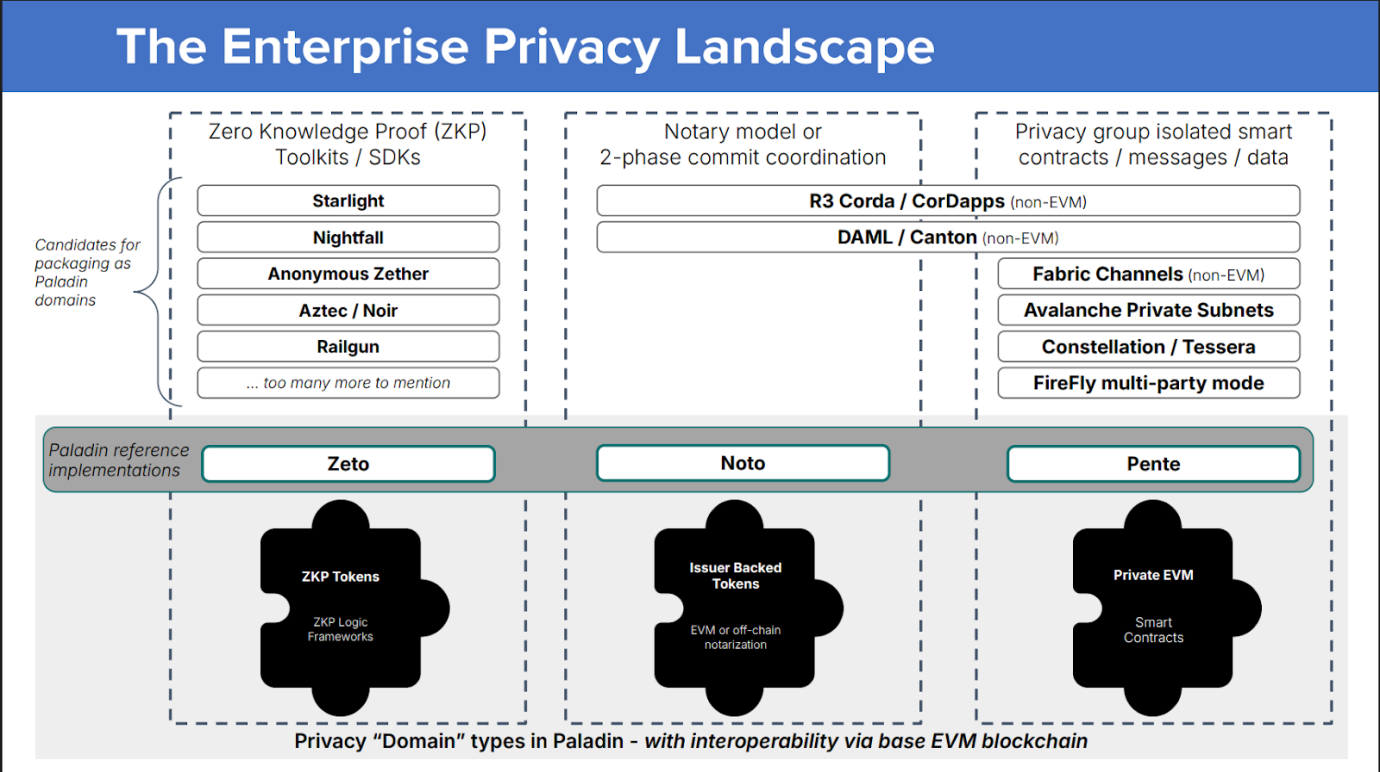
整个交易流程中,ZKP 确保每个步骤的合规性验证,而不泄露任何数据细节。
隐私组保障交易数据的私密性,公证模型和二阶段提交协议确保数据一致性和交易的完整性。
天然支持高度并行
不同 UTXO 可以同时花费,吞吐量远高于 account-based 模型。
基于 UTXO Commitments 与 Private States 设计的可验证的隐私保护交易
a. 交易数据的公共、私有状态分层,界定信息可见性边界:
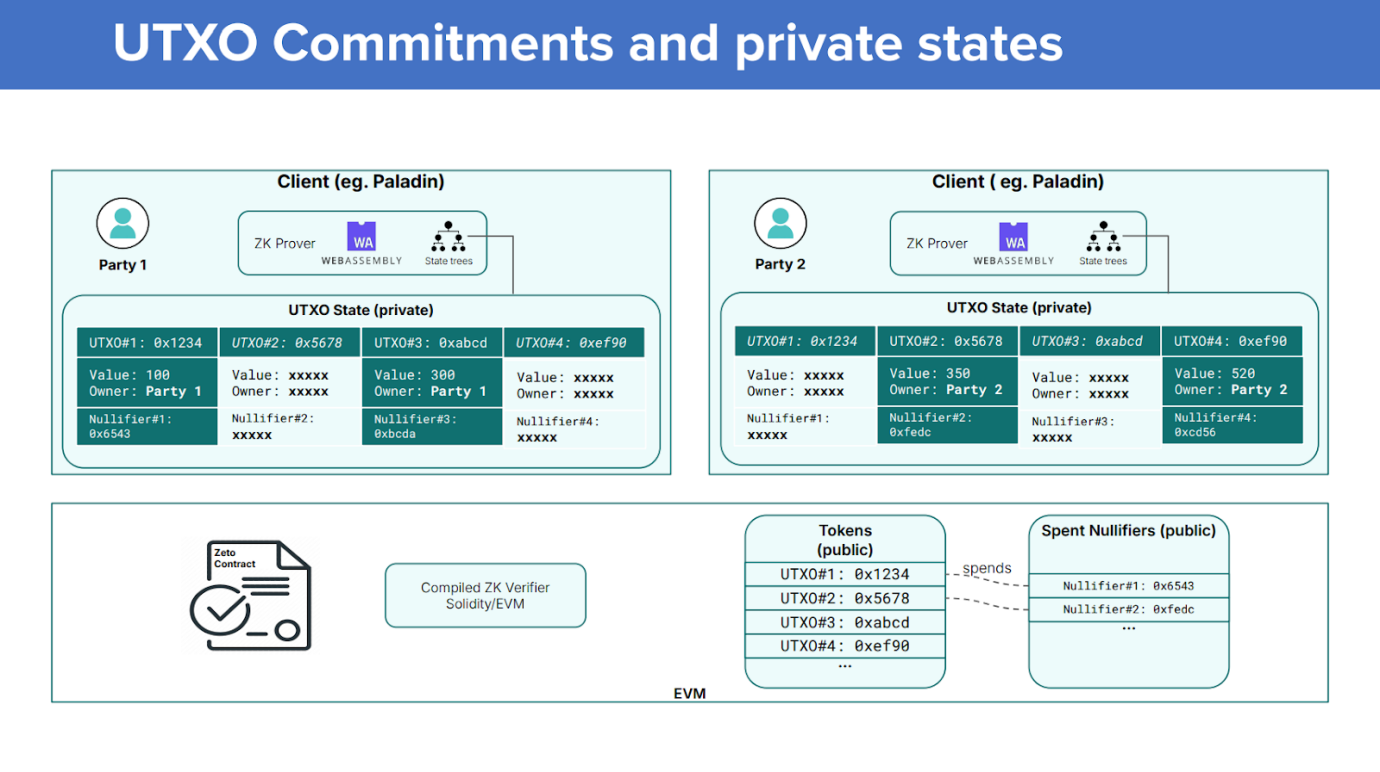
b. 基于同一 UTXO commitments 的多方隐私转账的执行:
匿名性
交易不再用长期钱包地址签名,而是每次随机生成一次性签名密钥对,实现完全的匿名。
历史隐蔽性
即使所有交易细节都被加密,Nullifier 确保了每笔交易的唯一性。如果用户尝试将同一个输入再用于另一笔交易,系统会检测到重复的 Nullifier,从而拒绝该交易,避免双重花费。由于 Nullifier 仅用于标识某笔资金是否被消费过,它不包含可追溯的交易信息。
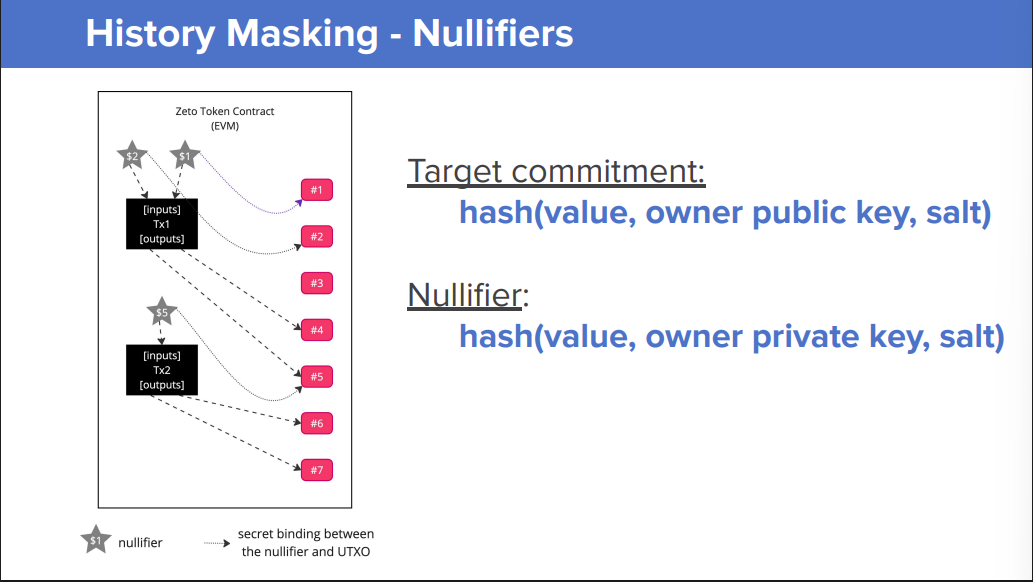
原子性
采用 Locking 机制,最小化链上暴露的信息,同时强制多笔交易的原子执行。将多笔参与原子流程的交易用被函数锁定的共享标识(图中标注”#3”)标记,链上比对这一个哈希就能强制多笔隐私交易一起成功或一起失败。
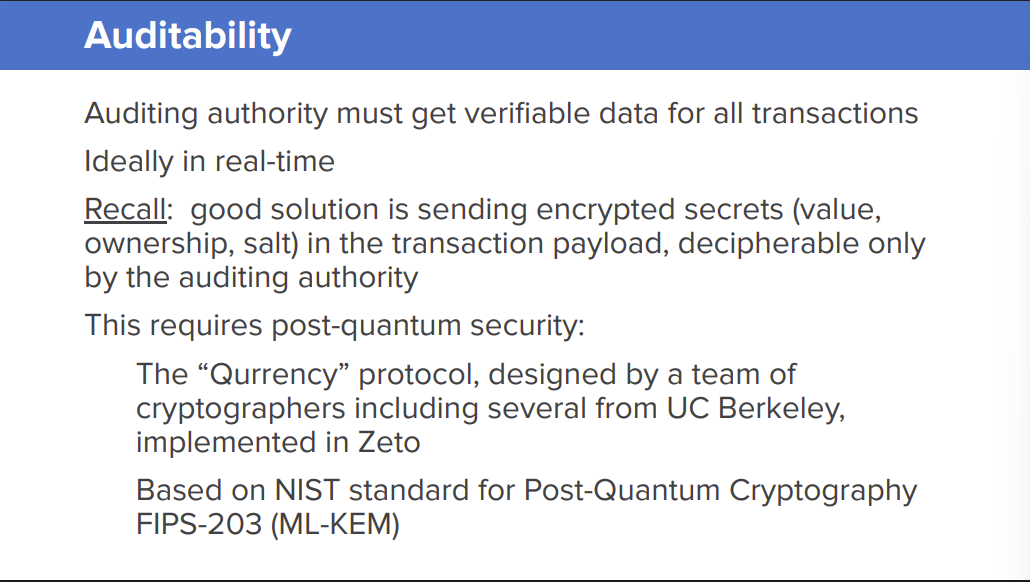
后量子审计
每笔交易额外附带使用 NIST 后量子标准 ML-KEM (FIPS-203) 加密的密文,只有监管机构能解密看到明文,解决对公众完全隐私但是对监管完全透明的审计痛点。
DeFi 的终局不是“完全匿名的无监管金融”,而是能否构建一种既满足隐私保护,又支撑制度信任的金融基础设施。
从 Linux Foundation 的开源治理,到 Paladin 的工程实践和 UTXO 在隐私金融的工程优势,隐私、合规与可扩展性并非不可兼得,其关键在于工程化设计、技术组合与现实主义路线选择。
由此可以看到一条清晰路径:
隐私不是逃避规则的工具,而是让规则在去中心化环境中得以执行的前提条件。
在这一意义上,隐私保护并非 DeFi 的“附加功能”,而是其迈向主流金融体系的必要基础。
拓展阅读:
课程资源:
Comments
Notes, questions, and follow-ups are welcome here.